Firefox geeft een waarschuwing elke keer als het een probleem met een SSL-certificaat of een HTTP-verbinding detecteert op een site die HTTPS zou moeten gebruiken. Deze blokkering beschermt de gegevens die tussen de browser en de server worden uitgewisseld. Toegang tot een onveilige site in Firefox blijft in sommige gevallen mogelijk, maar de procedure varieert afhankelijk van het type weergegeven waarschuwing.
Verlopen certificaat, HSTS en HTTP: drie Firefox-blokkeringen om te onderscheiden
Niet alle waarschuwingsberichten van Firefox zijn hetzelfde. Voordat je probeert een waarschuwing te omzeilen, is het identificeren van de aard van de blokkering belangrijk om tijd te besparen op een onnodige handeling, of erger, om jezelf aan een reëel risico bloot te stellen.
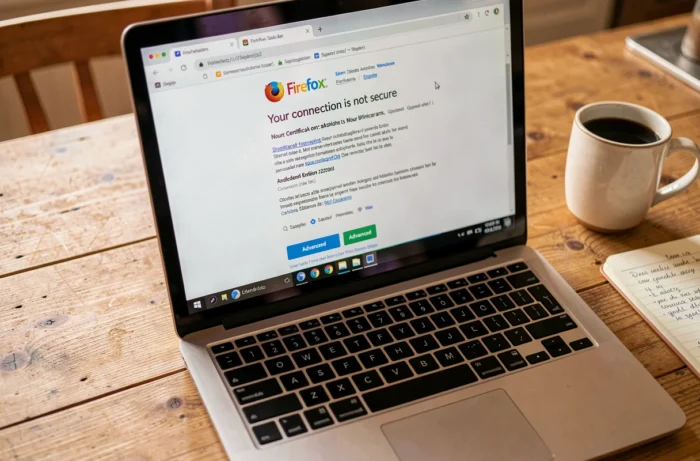
Een verlopen of zelfondertekend certificaat activeert de pagina “Let op: waarschijnlijk beveiligingsrisico”. Firefox biedt dan een knop “Geavanceerd” waarmee je een uitzondering kunt toevoegen. Dit is de meest voorkomende situatie op interne netwerken, de interfaces van modems of verouderde, niet onderhouden sites.
Een site die HSTS (HTTP Strict Transport Security) toepast, dwingt Firefox om een HTTPS-verbinding te maken zonder mogelijkheid tot uitzondering. De browser weigert simpelweg de pagina weer te geven. Proberen om “toch door te gaan” werkt hier niet: je moet het ingevoerde adres controleren, de klok van het apparaat of de sitebeheerder contacteren.
Tenslotte toont een site in eenvoudige HTTP (zonder certificaat) een doorgekruiste hangslot in de adresbalk. Firefox blokkeert de toegang standaard niet, maar geeft aan dat de verbinding niet versleuteld is. De gedetailleerde procedure voor onveilige sites op Firefox behandelt elk van deze scenario’s met de juiste handelingen.
Een certificaatuitzondering toevoegen in Firefox: stappenplan
Wanneer de waarschuwing betrekking heeft op een ongeldig certificaat (en niet op een HSTS-blokkering), staat Firefox het toevoegen van een handmatige uitzondering toe. De handeling duurt enkele seconden.
- Op de waarschuwingspagina, klik op de knop “Geavanceerd” onderaan het waarschuwingsbericht
- Lees de details van de weergegeven fout (verlopen certificaat, niet-overeenkomende domeinnaam, niet-herkende autoriteit)
- Klik op “Risico accepteren en doorgaan” om een tijdelijke uitzondering in de browser op te slaan
Deze uitzondering blijft actief voor de betreffende site. Firefox zal bij volgende bezoeken geen bevestiging meer vragen, tenzij het certificaat opnieuw verandert.
Een geregistreerde uitzondering verwijderen
Om terug te gaan, open de instellingen van Firefox en ga naar de sectie “Privacy en beveiliging”. In het gedeelte “Certificaten” geeft de knop “Certificaten bekijken” toegang tot het tabblad “Servers” waar alle handmatig toegevoegde uitzonderingen staan. Selecteer de site en klik op “Verwijderen” om het standaardgedrag te herstellen.
Geavanceerde instellingen van Firefox: about:config en alleen HTTPS-modus
Firefox heeft sinds verschillende versies een modus “Alleen HTTPS” die automatisch versleutelde verbindingen afdwingt. Deze modus, standaard ingeschakeld in recente versies, kan blokkeringen veroorzaken op sites die simpelweg geen HTTPS aanbieden.
Om het tijdelijk uit te schakelen: open de Firefox-instellingen, scroll naar “Privacy en beveiliging” en zoek de sectie “Alleen HTTPS-modus”. Drie opties verschijnen: de modus inschakelen voor alle vensters, alleen in privé-browsen, of volledig uitschakelen.
Een instelling wijzigen in about:config
De pagina about:config geeft toegang tot de interne instellingen van de browser. Typ about:config in de adresbalk, accepteer de waarschuwing en zoek de betreffende instelling. Voor de HTTPS-modus is de relevante sleutel dom.security.https_only_mode: deze op “false” zetten schakelt de automatische omleiding naar HTTPS uit.
Het wijzigen van about:config is niet onschuldig. Elke gewijzigde instelling blijft actief totdat deze handmatig wordt hersteld. Noteer de oorspronkelijke waarden voordat je wijzigingen aanbrengt, zodat je gemakkelijk kunt terugkeren.
Reële risico’s van een onveilige site en te nemen voorzorgsmaatregelen
Een beveiligingswaarschuwing omzeilen is geen neutrale handeling. Een hangslot bewijst niet dat een site betrouwbaar is: phishing-sites gebruiken ook geldige HTTPS-certificaten. Omgekeerd kan een oude site in HTTP zonder certificaat volkomen legitiem zijn, maar de verbinding blijft leesbaar voor iedereen die het netwerkverkeer onderschept.
Op een openbaar Wi-Fi-netwerk neemt het risico aanzienlijk toe. HTTPS beschermt de inhoud van de uitwisselingen, maar een valse toegangspunt kan proberen om inloggegevens te verkrijgen via een frauduleuze inlogpagina. Voor gevoelige transacties (bank, e-mail) zijn mobiele gegevens te verkiezen boven openbaar Wi-Fi. Een VPN is een alternatief als het mobiele netwerk niet beschikbaar is.
- Voer nooit een wachtwoord of bankgegevens in op een site in HTTP, zelfs niet na het toevoegen van een uitzondering
- Controleer altijd de domeinnaam in de adresbalk voordat je inloggegevens invoert
- Geef de voorkeur aan 4G/5G voor gevoelige verbindingen wanneer een onbekend Wi-Fi-netwerk de enige optie is
- Heractiveer de alleen HTTPS-modus zodra de raadpleging van de onveilige site is voltooid
DNS-over-HTTPS en VPN: wat ze echt beschermen op Firefox
Firefox biedt van nature DNS-over-HTTPS (DoH) aan, dat geactiveerd kan worden in de netwerkinstellingen van de browser. Dit protocol versleutelt DNS-verzoeken, waardoor een derde op het netwerk niet kan zien welke sites worden bezocht. Het maakt echter een HTTP-site niet veilig en versleutelt de inhoud van de bezochte pagina’s niet.
Een VPN versleutelt op zijn beurt al het verkeer tussen het apparaat en de VPN-server. In combinatie met DNS-over-HTTPS vermindert het aanzienlijk de blootstelling op een onbetrouwbaar netwerk. Maar geen van deze tools vervangt een geldig SSL-certificaat aan de serverzijde: ze beschermen het communicatiekanaal, niet de betrouwbaarheid van de site zelf.
Toegang tot een onveilige site in Firefox betekent dus dat je moet begrijpen wat elke beschermingslaag werkelijk dekt. Een waarschuwing deactiveren om een lokale routerinterface te raadplegen is niet te vergelijken met het invoeren van persoonlijke gegevens op een onbekende site in HTTP. De browser biedt de tools om beide gevallen te beheren, op voorwaarde dat de bescherming wordt hersteld zodra de incidentele raadpleging is voltooid.