Firefox affiche un avertissement chaque fois qu’il détecte un problème de certificat SSL ou une connexion HTTP sur un site qui devrait utiliser HTTPS. Ce blocage protège les données échangées entre le navigateur et le serveur. Accéder à un site non sécurisé sur Firefox reste possible dans certains cas, mais la démarche varie selon le type d’avertissement affiché.
Certificat expiré, HSTS et HTTP : trois blocages Firefox à distinguer
Tous les messages d’alerte de Firefox ne se ressemblent pas. Avant de chercher à contourner un avertissement, identifier la nature du blocage évite de perdre du temps sur une manipulation inutile, ou pire, de s’exposer à un risque réel.
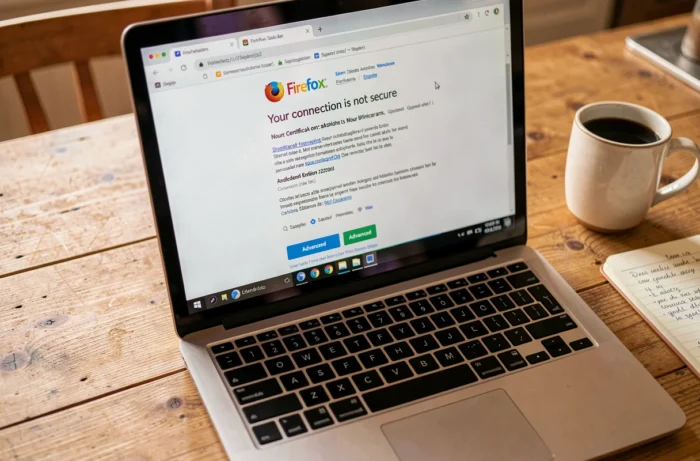
Un certificat expiré ou auto-signé déclenche la page « Attention : risque probable de sécurité ». Firefox propose alors un bouton « Avancé » qui permet d’ajouter une exception. C’est le cas le plus fréquent sur les réseaux internes, les interfaces de box ou les anciens sites non maintenus.
Un site qui applique HSTS (HTTP Strict Transport Security) impose à Firefox une connexion HTTPS sans possibilité de dérogation. Le navigateur refuse purement et simplement d’afficher la page. Chercher à « passer quand même » ne fonctionne pas ici : il faut vérifier l’adresse saisie, l’horloge de l’appareil ou contacter l’administrateur du site.
Enfin, un site en HTTP simple (sans certificat du tout) affiche un cadenas barré dans la barre d’adresse. Firefox ne bloque pas l’accès par défaut, mais signale que la connexion n’est pas chiffrée. La détaillée procédure pour sites non sécurisés sur Firefox couvre chacun de ces scénarios avec les manipulations adaptées.
Ajouter une exception de certificat dans Firefox : marche à suivre
Quand l’avertissement concerne un certificat invalide (et non un blocage HSTS), Firefox autorise l’ajout d’une exception manuelle. La manipulation prend quelques secondes.
- Sur la page d’avertissement, cliquer sur le bouton « Avancé » situé en bas du message d’alerte
- Lire le détail de l’erreur affichée (certificat expiré, nom de domaine non concordant, autorité non reconnue)
- Cliquer sur « Accepter le risque et poursuivre » pour enregistrer une exception temporaire dans le navigateur
Cette exception reste active pour le site concerné. Firefox ne redemandera pas de confirmation lors des visites suivantes, sauf si le certificat change à nouveau.
Supprimer une exception enregistrée
Pour revenir en arrière, ouvrir les paramètres de Firefox, puis la section « Vie privée et sécurité ». Dans la partie « Certificats », le bouton « Voir les certificats » donne accès à l’onglet « Serveurs » où figurent toutes les exceptions ajoutées manuellement. Sélectionner le site et cliquer sur « Supprimer » restaure le comportement par défaut.
Paramètres avancés Firefox : about:config et mode HTTPS uniquement
Firefox intègre depuis plusieurs versions un mode « HTTPS uniquement » qui force automatiquement les connexions chiffrées. Ce mode, activé par défaut sur les versions récentes, peut provoquer des blocages sur des sites qui ne proposent tout simplement pas HTTPS.
Pour le désactiver ponctuellement : ouvrir les paramètres Firefox, descendre jusqu’à « Vie privée et sécurité », puis chercher la section « Mode HTTPS uniquement ». Trois options apparaissent : activer le mode sur toutes les fenêtres, uniquement en navigation privée, ou le désactiver complètement.
Modifier un paramètre dans about:config
La page about:config donne accès aux réglages internes du navigateur. Taper about:config dans la barre d’adresse, accepter l’avertissement, puis rechercher le paramètre concerné. Pour le mode HTTPS, la clé pertinente est dom.security.https_only_mode : la passer à « false » désactive la redirection automatique vers HTTPS.
Modifier about:config n’est pas anodin. Chaque paramètre modifié reste actif jusqu’à restauration manuelle. Noter les valeurs d’origine avant toute modification permet de revenir facilement en arrière.
Risques réels d’un site non sécurisé et précautions à prendre
Contourner un avertissement de sécurité n’est pas un geste neutre. Un cadenas ne prouve pas qu’un site est digne de confiance : des sites d’hameçonnage utilisent eux aussi des certificats HTTPS valides. Inversement, un vieux site en HTTP sans certificat peut être parfaitement légitime, mais la connexion reste lisible par quiconque intercepte le trafic réseau.
Sur un Wi-Fi public, le risque augmente significativement. HTTPS protège le contenu des échanges, mais un faux point d’accès peut tenter de récupérer des identifiants via une page de connexion frauduleuse. Pour les opérations sensibles (banque, messagerie), les données mobiles restent préférables au Wi-Fi public. Un VPN constitue une alternative si le réseau mobile n’est pas disponible.
- Ne jamais saisir de mot de passe ou de coordonnées bancaires sur un site en HTTP, même après avoir ajouté une exception
- Vérifier systématiquement le nom de domaine dans la barre d’adresse avant toute saisie d’identifiants
- Privilégier la 4G/5G pour les connexions sensibles quand un réseau Wi-Fi inconnu est la seule option
- Réactiver le mode HTTPS uniquement dès que la consultation du site non sécurisé est terminée
DNS-over-HTTPS et VPN : ce qu’ils protègent vraiment sur Firefox
Firefox propose nativement le DNS-over-HTTPS (DoH), activable dans les paramètres réseau du navigateur. Ce protocole chiffre les requêtes DNS, empêchant un tiers sur le réseau de voir quels sites sont consultés. En revanche, il ne rend pas un site HTTP sûr et ne chiffre pas le contenu des pages visitées.
Un VPN, de son côté, chiffre l’ensemble du trafic entre l’appareil et le serveur VPN. Combiné au DNS-over-HTTPS, il réduit considérablement l’exposition sur un réseau non fiable. Mais aucun de ces outils ne remplace un certificat SSL valide côté serveur : ils protègent le canal de communication, pas la fiabilité du site lui-même.
Accéder à un site non sécurisé sur Firefox suppose donc de comprendre ce que chaque couche de protection couvre réellement. Désactiver un avertissement pour consulter une interface de routeur local n’a rien de comparable avec la saisie de données personnelles sur un site inconnu en HTTP. Le navigateur fournit les outils pour gérer les deux cas, à condition de rétablir les protections dès que la consultation ponctuelle est terminée.