Firefox zeigt eine Warnung an, jedes Mal wenn ein Problem mit dem SSL-Zertifikat oder eine HTTP-Verbindung auf einer Seite erkannt wird, die HTTPS verwenden sollte. Diese Blockierung schützt die Daten, die zwischen dem Browser und dem Server ausgetauscht werden. Der Zugriff auf eine unsichere Seite in Firefox ist in bestimmten Fällen weiterhin möglich, aber das Vorgehen variiert je nach Art der angezeigten Warnung.
Abgelaufenes Zertifikat, HSTS und HTTP: drei Firefox-Blockierungen zu unterscheiden
Nicht alle Warnmeldungen von Firefox sind gleich. Bevor man versucht, eine Warnung zu umgehen, hilft es, die Art der Blockierung zu identifizieren, um Zeit mit unnötigen Manipulationen zu sparen oder schlimmer noch, sich einem echten Risiko auszusetzen.
Ein abgelaufenes oder selbstsigniertes Zertifikat löst die Seite „Achtung: Wahrscheinliches Sicherheitsrisiko“ aus. Firefox bietet dann eine Schaltfläche „Erweitert“ an, mit der eine Ausnahme hinzugefügt werden kann. Dies ist der häufigste Fall in internen Netzwerken, bei Router-Schnittstellen oder bei alten, nicht gewarteten Seiten.
Eine Seite, die HSTS (HTTP Strict Transport Security) anwendet, zwingt Firefox zu einer HTTPS-Verbindung ohne Möglichkeit zur Ausnahme. Der Browser weigert sich schlichtweg, die Seite anzuzeigen. Ein Versuch, „trotzdem fortzufahren“, funktioniert hier nicht: Man muss die eingegebene Adresse, die Uhrzeit des Geräts überprüfen oder den Administrator der Seite kontaktieren.
Schließlich zeigt eine einfache HTTP-Seite (ohne Zertifikat) ein durchgestrichenes Schloss in der Adressleiste an. Firefox blockiert den Zugriff standardmäßig nicht, weist jedoch darauf hin, dass die Verbindung nicht verschlüsselt ist. Die detaillierte Anleitung für unsichere Seiten in Firefox behandelt jedes dieser Szenarien mit den entsprechenden Manipulationen.
Eine Zertifikatsausnahme in Firefox hinzufügen: Vorgehensweise
Wenn die Warnung ein ungültiges Zertifikat betrifft (und keine HSTS-Blockierung), erlaubt Firefox das Hinzufügen einer manuellen Ausnahme. Die Manipulation dauert nur wenige Sekunden.
- Auf der Warnseite auf die Schaltfläche „Erweitert“ klicken, die sich am Ende der Warnmeldung befindet
- Die Details des angezeigten Fehlers lesen (abgelaufenes Zertifikat, nicht übereinstimmender Domainname, nicht anerkannte Behörde)
- Auf „Risiko akzeptieren und fortfahren“ klicken, um eine temporäre Ausnahme im Browser zu speichern
Diese Ausnahme bleibt für die betreffende Seite aktiv. Firefox wird bei den nächsten Besuchen keine Bestätigung mehr anfordern, es sei denn, das Zertifikat ändert sich erneut.
Eine gespeicherte Ausnahme löschen
Um zurückzukehren, die Einstellungen von Firefox öffnen und dann den Abschnitt „Datenschutz und Sicherheit“ auswählen. Im Bereich „Zertifikate“ gibt die Schaltfläche „Zertifikate anzeigen“ Zugriff auf den Tab „Server“, wo alle manuell hinzugefügten Ausnahmen aufgeführt sind. Die Seite auswählen und auf „Löschen“ klicken, stellt das Standardverhalten wieder her.
Erweiterte Firefox-Einstellungen: about:config und nur HTTPS-Modus
Firefox integriert seit mehreren Versionen einen „Nur HTTPS“-Modus, der automatisch verschlüsselte Verbindungen erzwingt. Dieser Modus, der standardmäßig in den neuesten Versionen aktiviert ist, kann zu Blockierungen auf Seiten führen, die einfach kein HTTPS anbieten.
Um ihn vorübergehend zu deaktivieren: Die Firefox-Einstellungen öffnen, bis zu „Datenschutz und Sicherheit“ scrollen und dann den Abschnitt „Nur HTTPS-Modus“ suchen. Drei Optionen erscheinen: den Modus für alle Fenster aktivieren, nur im privaten Surfen oder ihn vollständig deaktivieren.
Ein Einstellung in about:config ändern
Die Seite about:config gibt Zugriff auf die internen Einstellungen des Browsers. about:config in die Adresszeile eingeben, die Warnung akzeptieren und dann die betreffende Einstellung suchen. Für den HTTPS-Modus ist der relevante Schlüssel dom.security.https_only_mode: ihn auf „false“ zu setzen, deaktiviert die automatische Weiterleitung zu HTTPS.
Änderungen in about:config sind nicht trivial. Jede geänderte Einstellung bleibt aktiv, bis sie manuell zurückgesetzt wird. Die Ursprungswerte vor jeder Änderung zu notieren, ermöglicht es, einfach zurückzukehren.
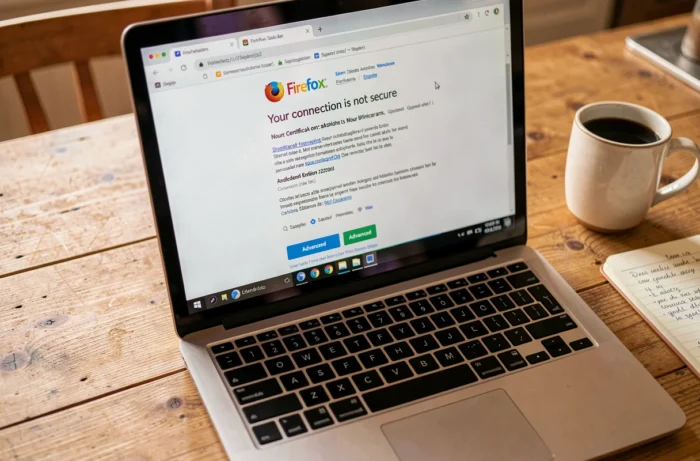
Reale Risiken einer unsicheren Seite und Vorsichtsmaßnahmen
Eine Sicherheitswarnung zu umgehen, ist keine neutrale Handlung. Ein Schloss beweist nicht, dass eine Seite vertrauenswürdig ist: Phishing-Seiten verwenden ebenfalls gültige HTTPS-Zertifikate. Umgekehrt kann eine alte HTTP-Seite ohne Zertifikat vollkommen legitim sein, aber die Verbindung bleibt für jeden lesbar, der den Netzwerkverkehr abfängt.
In einem öffentlichen WLAN erhöht sich das Risiko erheblich. HTTPS schützt den Inhalt der Übertragungen, aber ein falscher Zugangspunkt kann versuchen, Anmeldedaten über eine betrügerische Anmeldeseite abzurufen. Für sensible Vorgänge (Bank, E-Mail) sind mobile Daten den öffentlichen WLANs vorzuziehen. Ein VPN ist eine Alternative, wenn das mobile Netzwerk nicht verfügbar ist.
- Nie ein Passwort oder Bankdaten auf einer HTTP-Seite eingeben, selbst nachdem eine Ausnahme hinzugefügt wurde
- Systematisch den Domainnamen in der Adresszeile überprüfen, bevor Anmeldedaten eingegeben werden
- 4G/5G für sensible Verbindungen bevorzugen, wenn ein unbekanntes WLAN-Netzwerk die einzige Option ist
- Den Nur-HTTPS-Modus sofort wieder aktivieren, sobald die Konsultation der unsicheren Seite abgeschlossen ist
DNS-over-HTTPS und VPN: Was sie wirklich auf Firefox schützen
Firefox bietet nativ DNS-over-HTTPS (DoH) an, das in den Netzwerkeinstellungen des Browsers aktiviert werden kann. Dieses Protokoll verschlüsselt die DNS-Anfragen und verhindert, dass Dritte im Netzwerk sehen, welche Seiten aufgerufen werden. Es macht jedoch eine HTTP-Seite nicht sicher und verschlüsselt nicht den Inhalt der besuchten Seiten.
Ein VPN hingegen verschlüsselt den gesamten Datenverkehr zwischen dem Gerät und dem VPN-Server. In Kombination mit DNS-over-HTTPS reduziert es erheblich die Exposition in einem unsicheren Netzwerk. Aber keines dieser Tools ersetzt ein gültiges SSL-Zertifikat auf der Serverseite: Sie schützen den Kommunikationskanal, nicht die Zuverlässigkeit der Seite selbst.
Der Zugriff auf eine unsichere Seite in Firefox setzt daher voraus, dass man versteht, was jede Schutzschicht tatsächlich abdeckt. Eine Warnung zu deaktivieren, um auf eine lokale Router-Oberfläche zuzugreifen, ist nicht mit der Eingabe persönlicher Daten auf einer unbekannten HTTP-Seite vergleichbar. Der Browser bietet die Werkzeuge, um beide Fälle zu verwalten, vorausgesetzt, die Schutzmaßnahmen werden sofort wiederhergestellt, sobald die einmalige Konsultation abgeschlossen ist.